Firewall
Un portero que decide qué tráfico de red entra o sale.
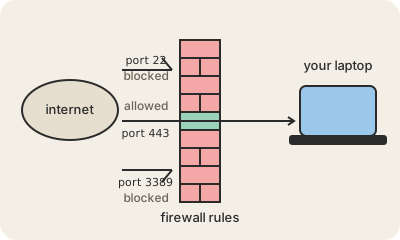
Un firewall se ubica entre una red (o una sola computadora) y el mundo exterior, y revisa cada conexión contra una lista de reglas: de dónde viene, adónde va, qué puerto usa, en qué dirección. Lo que coincide con una regla de permiso pasa; el resto se descarta. El valor por defecto habitual es simple: todo lo que empieza desde adentro puede salir, nada que empiece desde afuera puede entrar salvo que una regla lo diga.
Ya tenés varios. El router de tu casa bloquea las conexiones no solicitadas hacia tu notebook y tu tele. Windows y macOS vienen con un firewall activado, así que una máquina cualquiera en el Wi-Fi del bar no puede abrir una conexión a tus archivos compartidos. En la nube, un servidor web puede permitir exactamente dos puertos, 443 para HTTPS y 22 para el administrador, y nada más. Los especializados, como un WAF (firewall de aplicaciones web), leen el contenido de los pedidos web y bloquean patrones de ataque conocidos.
Lo que no hace es igual de importante. Un firewall no te impide descargar Malware, no detecta Phishing y no puede ver adentro del tráfico cifrado. Es un control de frontera, no un guardaespaldas: una capa entre varias.
Para hacer hoy: dejá activado el firewall de tu notebook y no abras puertos en el router de tu casa ('port forwarding') salvo que sepas exactamente para qué dispositivo y por qué. Cada puerto abierto es una puerta de la que ahora sos responsable.
Para quedarse
- Un firewall permite o descarta conexiones según reglas: dirección, puerto, sentido.
- El valor por defecto que importa: salir es libre, entrar está bloqueado salvo permiso.
- Tu router, tu notebook y cada servidor en la nube ya tienen uno.
- No frena el malware que descargás ni el phishing en el que hacés clic; es una capa.