Ataque de fuerza bruta
Entrar a una cuenta probando contraseñas, una detrás de otra, hasta que alguna funcione.
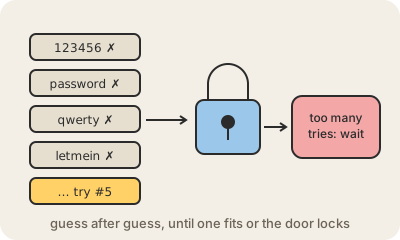
Un ataque de fuerza bruta es la forma menos ingeniosa de entrar a una cuenta, y aun así una de las más comunes: un programa prueba contraseñas una y otra vez hasta que una es aceptada. No aprovecha ninguna falla del software. Cuenta con que la contraseña sea corta, común o ya conocida.
Casi nunca se prueban todas las combinaciones posibles, porque tardaría demasiado. Un ataque de diccionario arranca por las contraseñas que la gente usa de verdad, como 123456, nombres, equipos de fútbol y patrones del teclado, más variantes típicas como agregar un año. El credential stuffing (relleno de credenciales) va un paso más allá: toma pares de correo y contraseña filtrados de un sitio y los prueba en otros, apostando a que la gente repite contraseñas. Y cuando le roban a una empresa su base de contraseñas, se puede adivinar a toda velocidad en máquinas propias, offline, sin ninguna página de login que frene.
La matemática juega a favor de las contraseñas largas. Cada carácter extra multiplica la cantidad de posibilidades, así que una frase de cuatro palabras al azar es muchísimo más difícil de adivinar que una contraseña corta llena de símbolos. Por eso un gestor de contraseñas, que crea una contraseña larga y distinta para cada sitio, frena la mayoría de estos ataques, y por eso la autenticación de dos factores ayuda incluso si adivinan la contraseña.
Los servicios también se defienden: limitan cuántos intentos puede hacer cada cuenta o dirección, agregan demoras o un CAPTCHA después de varios fallos, te avisan de inicios de sesión raros y guardan las contraseñas con un hashing lento a propósito, para que una base robada cueste mucho de romper.
Para quedarse
- Adivina contraseñas en vez de aprovechar un bug, así que el blanco son las débiles y repetidas.
- El credential stuffing reutiliza contraseñas filtradas de otros sitios.
- El largo le gana a la complejidad: cada carácter extra multiplica el trabajo.
- Contraseñas únicas de un gestor de contraseñas más 2FA frenan casi todo.