Autenticación de dos factores
Una segunda prueba de que sos vos, para que una contraseña robada no alcance.
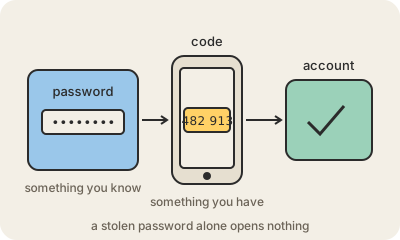
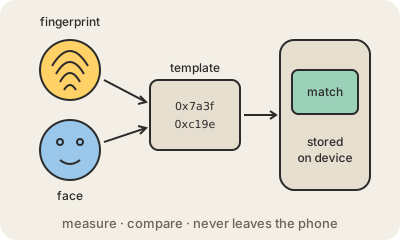
La autenticación de dos factores (2FA, o MFA cuando pueden ser más de dos) significa iniciar sesión con dos tipos distintos de prueba: algo que sabés (una contraseña) más algo que tenés (tu teléfono, una llave física) o algo que sos (tu huella, tu cara). Una contraseña se puede adivinar, filtrar o robar con phishing desde la otra punta del mundo. Tu teléfono no, o al menos no tan fácil.
En la práctica: escribís la contraseña y el servicio te pide un código de seis dígitos de una app autenticadora, un toque en una notificación o apoyar el dedo en una llavecita USB. Los códigos por SMS también cuentan, pero son la opción más débil, porque un atacante puede quedarse con tu número convenciendo a la operadora de pasarlo a un chip nuevo.
La opción más fuerte y más cómoda hoy es una passkey o una llave física: solo funciona en el sitio real, así que una página de Phishing no puede pedírtela. Para el resto, una app autenticadora (Google Authenticator, Microsoft Authenticator o la que viene dentro de tu gestor de contraseñas) es un muy buen piso.
Para hacer hoy: activala primero en tu cuenta de correo, porque el correo es lo que restablece todas las demás contraseñas. Después el banco, tu red social principal y las cuentas del trabajo. Guardá los códigos de respaldo en un lugar seguro, para que perder el teléfono no signifique perder la cuenta.
Para quedarse
- Dos tipos distintos de prueba: saber, tener, ser. Una segunda contraseña no es un segundo factor.
- Las apps autenticadoras y las llaves físicas le ganan al SMS; el SMS igual le gana a nada.
- Las passkeys y las llaves físicas resisten el phishing porque solo responden al sitio real.
- Activala primero en el correo: es la cuenta que restablece todas las demás.
Para seguir leyendo
- ¿Qué es la autenticación de dos factores? (Cloudflare)
- Autenticación de múltiples factores en Wikipedia