Passkeys
Una forma de entrar sin contraseña, usando el bloqueo de tu celular o computadora.
Una passkey (llave de acceso) reemplaza la contraseña de un sitio o una app. En vez de escribir algo que memorizaste, desbloqueás el celular o la computadora como siempre, con tu huella, tu cara o el PIN del dispositivo, y listo, entraste. Google, Apple, Microsoft, bancos, tiendas y muchos otros servicios ya las aceptan.
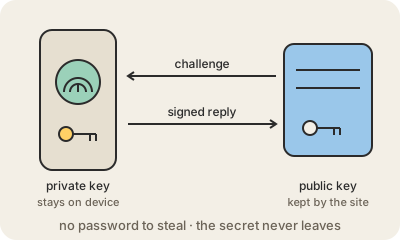
Por debajo usa criptografía de clave pública. Cuando creás una passkey, tu dispositivo genera un par de claves: una clave privada que se queda con vos y una clave pública que se manda al sitio. Para entrar, el sitio te manda un desafío al azar, tu dispositivo lo firma con la clave privada después de que lo desbloqueás, y el sitio verifica la firma con la clave pública. Tu huella nunca sale del dispositivo; solo destraba la clave.
La gran ventaja es que del lado del sitio no hay nada que valga la pena robar, y del tuyo no hay nada que te puedan engañar para que escribas. Si se filtra la base de datos del sitio, las claves públicas no le sirven a nadie. Y cada passkey queda atada a la dirección web real para la que se creó, así que un sitio de phishing que imita al original directamente no puede pedírtela. Por eso se dice que las passkeys resisten el phishing, cosa que las contraseñas comunes y los códigos por SMS no hacen.
Las passkeys pueden vivir en el gestor de contraseñas de tu celular o computadora, como el de Apple o el de Google, o en uno de terceros, que las sincroniza entre tus dispositivos; también se pueden guardar en una llave de seguridad física. Si perdés el celular, las recuperás desde esa cuenta como cualquier otro dato sincronizado. La tecnología es un estándar abierto, basado en FIDO2 y WebAuthn, creado por la FIDO Alliance y el W3C.
Para quedarse
- Entrás desbloqueando tu dispositivo; no hay contraseña que recordar ni escribir.
- El sitio solo guarda una clave pública, que no le sirve a quien la robe.
- Cada passkey funciona solo en el sitio real, así que una página de phishing no puede capturarla.
- La sincroniza el gestor de contraseñas de tu dispositivo, o va en una llave de seguridad física.
Para seguir leyendo
- Iniciar sesión con una llave de acceso (Google)
- Acerca de la seguridad de las llaves de acceso (Apple)