Criptografía de clave pública
Dos claves ligadas: una que compartís con todos para cerrar, otra que guardás para abrir.
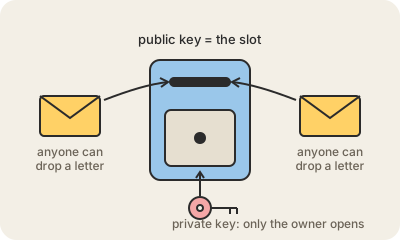
La criptografía de clave pública usa un par de claves ligadas matemáticamente. Lo que cierra la clave pública solo lo abre la clave privada, y la pública no sirve para deducir la privada. Entonces podés publicar tu clave pública donde quieras, y cualquiera puede mandarte algo que solo vos podés leer. La variante más vieja, el cifrado simétrico, usa una sola clave compartida para los dos sentidos, lo que deja un problema difícil: ¿cómo acuerdan un secreto dos desconocidos sobre una red que todos pueden escuchar?
Ese es el problema que resuelve, y es la razón por la que internet funciona. Cuando tu navegador abre un sitio HTTPS, usa la clave pública del servidor (que viene adentro de su Certificado TLS) para acordar una clave simétrica nueva, y el resto de la sesión corre sobre esa clave más rápida. La misma idea protege tu acceso por ssh a un servidor (tu clave pública queda en el servidor, la privada nunca sale de tu notebook), los mensajes en apps con cifrado de extremo a extremo, las billeteras de criptomonedas y las passkeys.
El par también funciona al revés, como firma digital: algo cerrado con tu clave privada lo puede abrir cualquiera con tu clave pública, lo que prueba que vino de vos y que no fue modificado. Las actualizaciones de software, los commits de Git y los certificados se firman así. Los algoritmos comunes son RSA y los de curva elíptica como Ed25519; estos últimos son más chicos y rápidos y hoy son el estándar.
La única regla que importa en el día a día: la clave privada es todo el secreto. Quien tenga el archivo (o la frase semilla de una billetera cripto) es vos, en lo que a la matemática respecta.
Para quedarse
- Un par de claves: la pública cierra, la privada abre, y la pública no revela la privada.
- Permite que dos desconocidos acuerden un secreto sobre una red que cualquiera puede escuchar.
- Al revés, produce firmas digitales: prueba de quién mandó algo y de que no fue alterado.
- La clave privada es todo el secreto; quien la tiene sos vos.