Certificado TLS
La credencial que un sitio le muestra a tu navegador para probar que es quien dice ser.
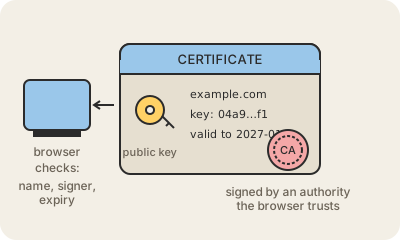
Un certificado TLS es un archivo chico que dice 'la clave pública de ejemplo.com es esta', firmado por una autoridad certificante (CA) en la que tu navegador ya confía. Cuando abrís un sitio por HTTPS, el servidor manda su certificado. El navegador revisa que la firma sea de una CA conocida, que el nombre coincida con el sitio que pediste y que no esté vencido. Si pasan las tres, aparece el candado y el navegador usa la clave pública del certificado para arrancar el cifrado con ese servidor, y con ningún otro.
El trabajo de la CA es verificar, antes de firmar, que quien pide el certificado controla de verdad el dominio. Desde 2015 Let's Encrypt lo hace automáticamente y gratis: el servidor prueba el control publicando un token que la CA le pidió, recibe un certificado válido por 90 días y lo renueva solo. Por eso casi todos los sitios tienen HTTPS hoy, y por eso 'certificado SSL', el nombre viejo, sigue siendo como mucha gente lo llama.
Lo que prueba un certificado es acotado: que estás hablando de verdad con mibanco.com. No dice nada sobre si mibanco-acceso-seguro.com es honesto; un sitio de Phishing puede tener un certificado perfectamente válido para su propio nombre parecido. Y una advertencia de 'certificado vencido' suele significar que un administrador se olvidó de renovar, no un ataque, aunque lo prudente sigue siendo no escribir nada ahí.
Hacé clic en el candado del navegador y podés leer el certificado vos: quién lo emitió, para qué nombres y hasta cuándo. Es el mismo mecanismo, al revés, que le permite a una empresa firmar su software para que tu computadora sepa que una actualización vino de ellos.
Para quedarse
- Un certificado une un nombre de dominio con una clave pública, firmado por una autoridad confiable.
- El navegador revisa firma, nombre y vencimiento antes de mostrar el candado.
- Let's Encrypt hizo los certificados gratis y automáticos; la mayoría se renueva cada 90 días.
- Prueba que llegaste al dominio real, no que el dominio sea confiable.
Para seguir leyendo
- ¿Qué es un certificado SSL? (Cloudflare)
- Let's Encrypt: cómo funciona
- Certificado de clave pública en Wikipedia