CGNAT
NAT hecho por tu proveedor, para que muchos clientes compartan una IP pública.
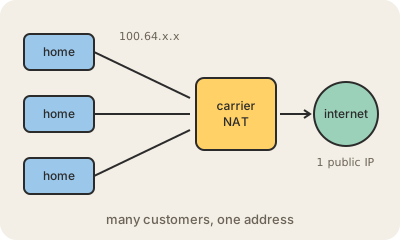
En tu casa, el router usa NAT para que todos tus aparatos compartan una sola dirección IP pública. El CGNAT (carrier-grade NAT, NAT a escala de operador) agrega una segunda capa del mismo truco adentro de tu proveedor de internet. Tu router ya no recibe una dirección pública; recibe una privada del proveedor, y los equipos de NAT grandes del proveedor reparten cada dirección IPv4 pública entre muchos clientes a la vez.
Los proveedores lo hacen porque las direcciones IPv4 se agotaron y comprar más es caro, mientras la cantidad de clientes, sobre todo en las redes móviles, sigue creciendo. En 2012 se reservó un rango especial, 100.64.0.0/10 (RFC 6598), para las direcciones entre el cliente y el NAT del operador, así no chocan con las 192.168.x.x de adentro de las casas. Si la dirección WAN de tu router empieza entre 100.64 y 100.127, casi seguro estás detrás de CGNAT.
Para navegar o ver series no lo vas a notar. Los problemas aparecen cuando alguien de afuera necesita llegar a vos: no podés abrir puertos para hostear un servidor de juegos, una cámara de seguridad o un acceso remoto, y algunas apps peer-to-peer y juegos online se complican. Como mucha gente comparte una misma dirección, un bloqueo o un ban apuntado a un usuario abusivo puede pegarles a todos. Las salidas habituales son pedirle al proveedor una IP pública (a veces con costo), usar IPv6, o un túnel o servicio de VPN.
Para quedarse
- Una segunda capa de NAT manejada por el proveedor, que reparte IPv4 públicas entre muchos clientes.
- Usa el rango reservado 100.64.0.0/10 entre el cliente y el operador.
- Rompe el port forwarding y cualquier servicio que tenga que ser accesible desde afuera.
- Salidas: pedir una IP pública, usar IPv6 o usar un túnel.
Para seguir leyendo
- Carrier Grade NAT en Wikipedia
- RFC 6598: IANA-Reserved IPv4 Prefix for Shared Address Space (en inglés)