DNS over HTTPS
Consultas DNS enviadas dentro de HTTPS cifrado, para que nadie en la red las pueda leer.
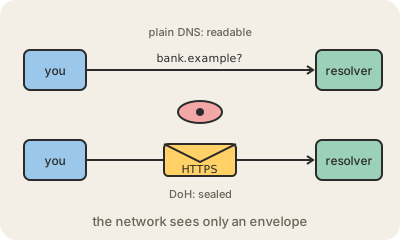
Cada vez que abrís un sitio, tu dispositivo primero le pregunta a un resolver de DNS qué dirección IP corresponde a ese nombre. Durante décadas esas preguntas viajaron en texto plano. Cualquiera en el camino, el Wi-Fi del bar, tu proveedor de internet, un atacante en la misma red, podía leer la lista de sitios que visitás y hasta falsificar las respuestas.
DNS over HTTPS, o DoH, mete esas preguntas adentro de HTTPS, el mismo cifrado que protege las páginas web. Para alguien que mira desde afuera, una consulta DoH parece cualquier otro tráfico HTTPS hacia el resolver. La IETF lo estandarizó en 2018 como RFC 8484, y los principales navegadores y sistemas operativos lo pueden usar con resolvers públicos como el 1.1.1.1 de Cloudflare, el 8.8.8.8 de Google o Quad9. Un primo cercano, DNS over TLS (DoT), también cifra el DNS pero por un puerto propio, lo que hace más fácil que una red lo detecte y lo bloquee.
No es una solución mágica para la privacidad. El resolver al que le mandás las preguntas sigue viéndolas todas, así que estás cambiando en quién confiás, no dejando de confiar. Tu proveedor sigue viendo a qué direcciones IP te conectás, y el nombre del sitio todavía se puede filtrar en otras partes de la conexión. Además tiene un efecto que a empresas y escuelas no les gusta: los filtros que funcionan bloqueando DNS en la red local dejan de andar cuando los dispositivos los esquivan, y por eso muchas redes administradas lo desactivan.
Para quedarse
- DoH cifra las consultas DNS mandándolas por HTTPS.
- Se estandarizó en 2018 como RFC 8484 y viene en los principales navegadores.
- El resolver sigue viendo tus consultas; vos elegís en quién confiar.
- Esquiva los filtros DNS de la red local, y por eso algunas redes lo bloquean.