Centro de operaciones de seguridad
El equipo que vigila los sistemas de una organización día y noche contra ataques.
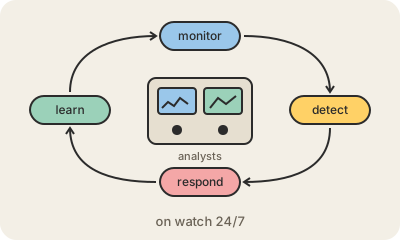
Un centro de operaciones de seguridad, o SOC por su sigla en inglés, es el equipo (y muchas veces la sala) que vigila los sistemas de una organización para detectar ataques y reaccionar cuando ocurre uno. Pensalo como la seguridad del lado digital: miran alertas de día y de noche, deciden cuáles son reales y contienen el daño cuando algo logra pasar.
El trabajo diario es un ciclo. Herramientas como un SIEM y la protección instalada en cada laptop mandan alertas. Los analistas de nivel 1 las clasifican: la mayoría son falsas alarmas, alguna es un usuario que hizo clic en un link de phishing. Los casos reales pasan a analistas con más experiencia que investigan, aíslan una computadora infectada, resetean contraseñas robadas o bloquean la dirección de un atacante. Después el equipo documenta qué pasó y ajusta sus reglas para que el mismo truco se detecte antes la próxima vez. Algunos SOC también hacen threat hunting: salen a buscar intrusos que ninguna alerta detectó.
Sostener un SOC las 24 horas necesita varios turnos de gente capacitada, y eso es caro. Por eso muchas empresas medianas lo contratan como servicio a un proveedor especializado (suele llamarse MDR, detección y respuesta gestionadas) en vez de armar uno propio. Sea cual sea el formato, la idea es la misma: los ataques también pasan de noche y en feriados, y cuanto antes alguien se da cuenta, menor es el daño.
Para quedarse
- Un SOC monitorea, detecta, responde y aprende de los incidentes de seguridad.
- Los analistas se organizan en niveles: primero se clasifica, después se investiga a fondo.
- Sus herramientas principales son un SIEM, la protección de los equipos y procedimientos bien ensayados.
- Muchas organizaciones alquilan un SOC como servicio en vez de armar el suyo.
Para seguir leyendo
- Centro de operaciones de seguridad en Wikipedia
- ¿Qué es un centro de operaciones de seguridad? (IBM)