SIEM
El sistema que junta los logs de seguridad de todos lados y da la alarma.
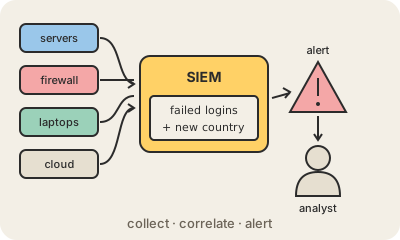
Un SIEM (gestión de información y eventos de seguridad, por su sigla en inglés) es un software que recolecta logs y eventos de toda una organización, los guarda en un solo lugar y busca señales de un ataque. Los servidores, las laptops, el firewall, la VPN, las cuentas en la nube, el mail y los sistemas de identidad registran lo que pasa: quién inició sesión, desde dónde, qué archivo se abrió, qué conexión se bloqueó. Cada registro solo dice poco. Juntos, pueden contar una historia.
Primero el SIEM normaliza los datos, para que un login se vea igual venga de Windows, de un servidor Linux o de un servicio en la nube. Después correlaciona: aplica reglas de detección que combinan eventos de distintas fuentes y momentos. "Cincuenta logins fallidos seguidos de uno exitoso desde un país nuevo" o "una cuenta de administrador creada a las 3 de la mañana y usada para exportar una base de datos" son reglas típicas. Cuando una se cumple, genera una alerta para un analista, normalmente en un centro de operaciones de seguridad.
También es la memoria de la organización. En una investigación, los analistas buscan en meses de logs para reconstruir qué hizo un atacante, y los auditores piden pruebas de que los accesos se monitorean, por eso muchas regulaciones empujan a las empresas a tener uno. Lo difícil es el ajuste: un SIEM con demasiadas reglas ruidosas entierra los ataques reales bajo miles de falsas alarmas, y uno con muy pocas los deja pasar. Los productos modernos suman análisis de comportamiento, fuentes de inteligencia de amenazas y respuestas automáticas, y muchos ya funcionan como servicio en la nube.
Para quedarse
- Recolecta y centraliza logs de servidores, dispositivos, equipos de red y servicios en la nube.
- Las reglas de correlación combinan eventos para detectar ataques que ningún log muestra solo.
- Guarda historia para investigaciones y auditorías de cumplimiento.
- Sin un buen ajuste, ahoga a los analistas en falsas alarmas.