Clickjacking
Engañarte para que hagas clic en una página oculta debajo de un señuelo.
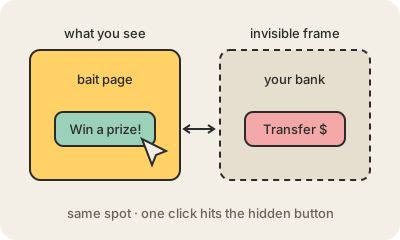
El clickjacking (secuestro de clics) esconde un sitio real dentro de un marco invisible, encima de una página trampa. La víctima ve un botón inofensivo, tipo "Ver video" o "Reclamá tu premio", pero el clic en realidad cae sobre un botón de la página oculta: "Borrar cuenta", "Confirmar transferencia", "Permitir cámara". Como la víctima ya tiene la sesión iniciada en ese sitio en el mismo navegador, la acción se ejecuta con su sesión. El nombre lo inventaron en 2008 los investigadores Jeremiah Grossman y Robert Hansen; también se lo llama UI redressing.
El truco usa piezas comunes de la web: un <iframe> que carga la página objetivo, CSS que la vuelve totalmente transparente y la ubica al milímetro, y un anzuelo para que la gente haga clic justo ahí. Hay variantes que secuestran botones de "Me gusta" (likejacking) o encadenan varios clics disfrazados de jueguito. Es pariente del CSRF: los dos abusan de que el navegador manda tus cookies a un sitio aunque la acción la haya disparado otra página, pero en el clickjacking el clic lo hacés vos.
La solución está del lado del sitio atacado y es sencilla: decirle al navegador que no muestre sus páginas dentro de marcos de otros orígenes. La forma moderna es el header de Content Security Policy frame-ancestors 'none' (o una lista de orígenes permitidos); el header más viejo X-Frame-Options: DENY o SAMEORIGIN hace lo mismo para navegadores antiguos. Las cookies marcadas SameSite suman otra capa, porque la página enmarcada carga sin tu sesión. Y las acciones delicadas que piden contraseña o una segunda confirmación son más difíciles de secuestrar.
Para quedarse
- La página real queda en un marco transparente sobre un señuelo.
- Tu clic se ejecuta con tu sesión iniciada en el sitio oculto.
- CSP frame-ancestors o X-Frame-Options impiden el enmarcado.
- La defensa la pone el sitio atacado, no el usuario.
Para seguir leyendo
- Clickjacking en Wikipedia
- Clickjacking (MDN Web Docs)
- Guía de defensa contra clickjacking (OWASP, en inglés)