JWT
Un pase firmado y autocontenido que le dice al servidor quién sos y qué podés hacer.
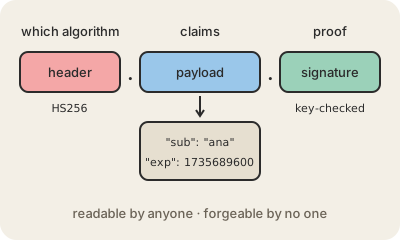
Un JWT (JSON Web Token, que muchos pronuncian "yot") es un texto compacto que lleva algunos datos sobre un usuario, llamados claims, más una firma criptográfica. Tiene tres partes separadas por puntos: un header que dice con qué algoritmo se firmó, un payload con los claims (por ejemplo sub para el id del usuario y exp para el vencimiento) y la firma. Cada parte es JSON codificado en base64url, así que viaja cómodo en un header HTTP como Authorization: Bearer eyJ.... El formato está definido en el RFC 7519.
La gracia es que el servidor puede validar un JWT sin consultar nada. El servicio de login lo firma con una clave secreta (HMAC, como en HS256) o con una clave privada (como en RS256 o ES256), y cualquier API que tenga la clave correspondiente puede comprobar que nadie tocó ni un carácter. Por eso los JWT son muy usados en microservicios y en OpenID Connect: el ID token que recibís después de "Iniciar sesión con Google" es un JWT.
Hay dos trampas clásicas. La primera: un JWT firmado no está cifrado. Cualquiera que lo agarre puede decodificar el payload y leerlo, así que nunca tiene que llevar secretos y solo debería viajar por HTTPS. La segunda: como validarlo no requiere base de datos, un JWT robado sigue andando hasta que vence. La solución habitual es darle una vida corta (minutos) y usar aparte un refresh token que el servidor sí puede revocar. Las bibliotecas además tienen que rechazar tokens cuyo header dice "alg": "none" o cambia el algoritmo, una fuente histórica de vulnerabilidades.
Para quedarse
- Tres partes separadas por puntos: header, payload y firma.
- Firmado, no cifrado: cualquiera puede leer el payload.
- El servidor lo valida con una clave, sin consultar una base de datos.
- Es difícil de revocar: vida corta y refresh tokens.
Para seguir leyendo
- JSON Web Token en Wikipedia
- Introducción a JSON Web Tokens (jwt.io, en inglés)
- RFC 7519: JSON Web Token (IETF, en inglés)