OAuth y SSO
Iniciar sesión una vez con una cuenta confiable y que ella responda por vos en otras apps.
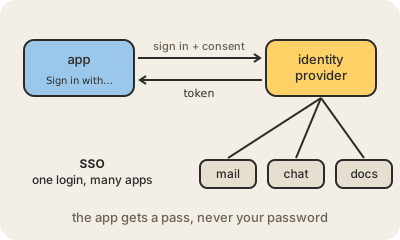
Cuando una app ofrece Iniciar sesión con Google, está usando OAuth: un estándar que permite que un servicio actúe en tu nombre en otro sin ver nunca tu contraseña. La app te manda a Google, iniciás sesión ahí, y Google te pregunta si aceptás compartir, por ejemplo, tu nombre y tu email. Si decís que sí, Google le da a la app un token: un pase temporal que sirve solo para lo que aprobaste y que se puede revocar en cualquier momento.
Esos permisos se llaman scopes, y son lo que aparece en la pantalla de consentimiento: 'leer tu calendario', 'ver tu dirección de email'. En sentido estricto, OAuth se ocupa del permiso para acceder a cosas; la parte que le dice a la app quién sos es OpenID Connect, una capa construida encima. En la práctica viajan juntos, y la gente dice OAuth para todo el flujo.
SSO (single sign-on, inicio de sesión único) aplica la misma idea adentro de una empresa. Cada persona inicia sesión una vez en un proveedor de identidad, como Okta, Microsoft Entra ID o Google Workspace, y desde ahí entra al mail, al chat, al CRM y a decenas de herramientas más sin una contraseña distinta para cada una. La seguridad mejora porque hay un solo lugar donde exigir autenticación de dos factores, y cuando alguien se va de la empresa, desactivar una cuenta cierra todas las puertas a la vez.
Para quedarse
- Con OAuth la app recibe un token limitado y revocable, nunca tu contraseña.
- Los scopes dicen exactamente qué puede hacer la app; la pantalla de consentimiento los lista.
- OpenID Connect suma la identidad (quién sos) encima de OAuth.
- SSO da un solo inicio de sesión para muchas apps, y un solo interruptor para cortar el acceso.