Amenaza interna
Un riesgo de seguridad que viene de alguien que ya tiene acceso legítimo.
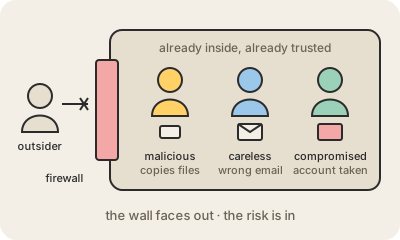
Casi todas las defensas están pensadas para dejar afuera a los extraños: firewalls, contraseñas, autenticación de dos factores. Una amenaza interna es el riesgo que viene de quienes ya están adentro: empleados, contratistas, socios, cualquiera con una credencial o un usuario. No necesitan romper nada, porque el sistema ya confía en ellos.
Hay tres tipos. El malicioso actúa a propósito: un vendedor que se baja la lista de clientes antes de irse a la competencia, un administrador resentido que borra los backups, alguien a quien le pagan por filtrar secretos. El descuidado se equivoca: manda por mail una planilla llena de datos personales a la dirección equivocada, deja público un bucket, cae en un mail de phishing. El comprometido es un empleado real cuya cuenta tomó un atacante de afuera, que ahora parece exactamente alguien de adentro.
Defenderse de esto es sobre todo cuestión de límites y visibilidad. Darle a cada persona solo el acceso que su trabajo necesita, y sacárselo el mismo día que se va. Repartir los poderes críticos para que nadie pueda, por ejemplo, aprobar y pagar una factura solo. Registrar quién accede a qué y buscar patrones raros, como alguien que descarga muchos más archivos de lo normal a las dos de la mañana. Y armar una cultura donde la gente avise rápido de sus errores en vez de esconderlos, porque muchos incidentes arrancan como equivocaciones de buena fe.
Para quedarse
- Viene de personas que ya tienen acceso legítimo.
- Tres tipos: maliciosos, descuidados y cuentas comprometidas.
- Mínimo privilegio y dar de baja accesos rápido son la primera defensa.
- Registrar y detectar comportamientos raros atrapa lo que los permisos no.