Zero trust
Seguridad que revisa cada pedido, en vez de confiar en lo que está adentro de la red.
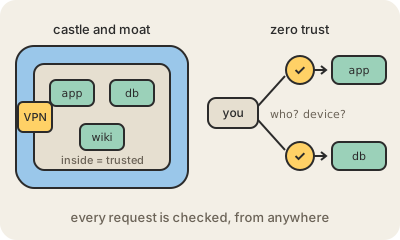
Durante décadas, la seguridad de las empresas siguió el modelo del castillo y el foso: un muro fuerte alrededor de la red de la oficina (el firewall), una puerta para entrar desde afuera (la VPN), y una vez adentro, casi todo era accesible y confiable. Ese modelo se rompe cuando un mail de phishing le da a un atacante un pie adentro, cuando la gente trabaja desde la casa o desde un café, y cuando las apps viven en la nube y no en la oficina.
Zero trust (confianza cero) abandona la idea de que estar en la red correcta signifique algo. Cada pedido, a cada app, se revisa por separado: quién lo hace (un inicio de sesión fuerte, casi siempre con autenticación de dos factores), desde qué dispositivo (¿es la notebook de la empresa?, ¿está actualizada?) y si esa persona debería tener acceso a esa cosa puntual en ese momento. La regla de fondo es el mínimo privilegio: cada persona y cada servicio recibe solo el acceso que necesita, nada más.
En la práctica implica un proveedor de identidad con SSO delante de cada app, controles del dispositivo, credenciales que duran poco, permisos finos como los que da IAM en AWS, y registros de cada acceso. Google lo popularizó puertas adentro después de un ataque grave en 2009, y el NIST del gobierno de Estados Unidos publicó una arquitectura de referencia. No es un producto que se compra sino una dirección: cada paso que saca confianza implícita hace que una contraseña robada o una notebook infectada causen menos daño.
Para quedarse
- Estar en la red no da nada: estar adentro no es motivo para confiar.
- Cada pedido se revisa por identidad, dispositivo y permiso.
- Mínimo privilegio: cada persona y servicio recibe solo el acceso que necesita.
- Limita el daño de contraseñas robadas y dispositivos infectados en vez de suponer que no van a pasar.