IAM
El reglamento que dice quién puede hacer qué en tu cuenta de AWS.
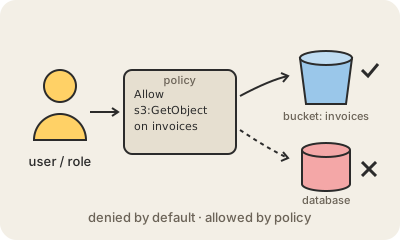
IAM (Identity and Access Management) es el servicio de AWS que controla los permisos. Cada acción en AWS (leer un archivo en Amazon S3, prender una instancia de Amazon EC2, borrar una base de datos) pasa primero por IAM: ¿quién pide, y tiene permiso? Por defecto la respuesta es no; los permisos los otorgás vos explícitamente.
Tiene tres piezas principales. Los usuarios son personas o programas con sus propias credenciales. Los roles son conjuntos de permisos que algo puede asumir por un rato: una función de AWS Lambda, una instancia EC2, una persona de otra cuenta. Las políticas son documentos JSON que listan qué está permitido, por ejemplo 'permitir s3:GetObject sobre el bucket facturas y nada más'. Las políticas se adjuntan a usuarios, grupos o roles.
Por qué importa: la mayoría de los incidentes de seguridad en la nube no son hackeos ingeniosos sino claves filtradas con demasiados permisos. El hábito que IAM fomenta es el mínimo privilegio: darle a cada persona y a cada programa exactamente lo que necesita. Un script de reportes tiene que poder leer un bucket, no vaciar la cuenta.
Para quedarse
- Todo está denegado hasta que una política lo permite explícitamente.
- Preferí roles antes que claves de acceso permanentes; los roles entregan credenciales temporales.
- Protegé al usuario root con MFA y casi nunca lo uses.
- IAM es gratis y viene con toda cuenta de AWS.