Escalada de privilegios
Pasar de un acceso limitado a más poder del que te dieron, casi siempre por una falla.
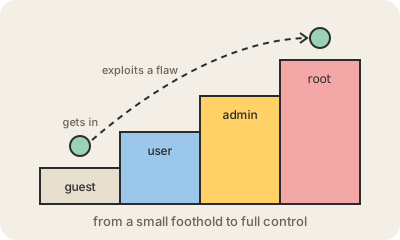
Todo sistema reparte privilegios: un usuario común puede leer sus propios archivos, un administrador puede instalar software, y root en Linux o SYSTEM en Windows pueden hacer cualquier cosa. La escalada de privilegios es cuando alguien que entró con permisos limitados consigue otros más altos que nunca le dieron. Rara vez es el comienzo de un ataque; es lo que convierte un primer pie adentro, como la cuenta de un empleado que cayó en un phishing o una app web hackeada que corre como un servicio con pocos permisos, en el control de toda la máquina o la red.
La escalada vertical sube: de usuario a admin, de un contenedor al host, de un rol de la nube de solo lectura a uno que puede crear credenciales nuevas. La horizontal se mueve de costado hacia otra cuenta del mismo nivel, por ejemplo cambiando un ID en la URL para ver las facturas de otra persona. Los caminos habituales son una vulnerabilidad sin parchear en el kernel o en un driver, un programa que corre con privilegios altos y se puede engañar para que ejecute comandos del atacante, permisos mal configurados, contraseñas o claves olvidadas en scripts y, en la nube, políticas de IAM que le permiten a un rol darse más permisos a sí mismo.
Por eso los equipos de defensa la tratan como una etapa aparte que hay que bloquear, no solo la entrada inicial. Las ideas centrales son el mínimo privilegio, para que cada cuenta y cada servicio tenga solo lo que necesita; parchear rápido, porque muchas fallas de escalada se hacen públicas en días; separar las cuentas de administración de las de uso diario; y vigilar los movimientos delatores, como un proceso de servidor web que de golpe abre una consola de root. Marcos como MITRE ATT&CK catalogan las técnicas conocidas para que los equipos prueben sus defensas contra cada una.
Para quedarse
- Convierte un acceso inicial limitado en control de admin o root.
- Vertical es subir a permisos más altos; horizontal es tomar la cuenta de un par.
- Caminos comunes: fallas sin parchear, permisos mal configurados, secretos expuestos, roles de nube demasiado amplios.
- El mínimo privilegio, los parches rápidos y el monitoreo limitan el daño.
Para seguir leyendo
- Escalada de privilegios en Wikipedia
- MITRE ATT&CK: táctica de escalada de privilegios (TA0004, en inglés)