Vulnerabilidad y CVE
Una falla que permite abusar de un software, y el código público que la identifica.
Una vulnerabilidad es un error en un software o en su configuración que alguien puede aprovechar para hacer lo que no debería: leer datos de otras personas, tomar el control de un servidor, tirar un servicio. Suele ser un bug común con consecuencias graves, como un control de inicio de sesión que se puede saltear o un formulario que ejecuta cualquier texto que le escribas. Todo programa grande tiene algunas; la pregunta es quién las encuentra primero.
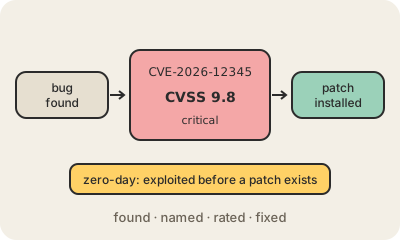
Cuando aparece una en un software que usa mucha gente, recibe un código CVE (Common Vulnerabilities and Exposures), como CVE-2021-44228, el famoso Log4Shell. El código es un nombre compartido, así un fabricante, un equipo de seguridad y una nota periodística saben que hablan de la misma falla. Cada CVE suele venir con un puntaje CVSS de 0 a 10 que estima qué tan grave es: qué tan fácil es explotarla, si hace falta una contraseña y cuánto daño permite.
El arreglo es un parche de seguridad, y la ventana peligrosa es el tiempo entre que la falla se hace pública y que el parche se instala, porque los atacantes leen los mismos anuncios y recorren internet buscando sistemas que no se actualizaron. Peor es un zero-day (día cero): una falla que los atacantes ya explotan antes de que el fabricante sepa que existe, así que hubo cero días para prepararse. Por eso 'instalá las actualizaciones' sigue siendo el consejo de seguridad más útil que hay.
Para quedarse
- Una vulnerabilidad es una falla que se puede explotar, casi siempre un bug con consecuencias de seguridad.
- Un código CVE le da a cada vulnerabilidad pública un nombre compartido.
- CVSS mide la gravedad de 0 a 10; de 9 para arriba es crítica.
- Un zero-day se explota antes de que exista un parche; actualizar rápido cierra el resto.
Para seguir leyendo
- Vulnerabilidad (informática) en Wikipedia
- Common Vulnerabilities and Exposures en Wikipedia
- Ataque de día cero en Wikipedia