Cifrado de extremo a extremo
Solo quien manda y quien recibe pueden leer el mensaje; el servicio del medio, no.
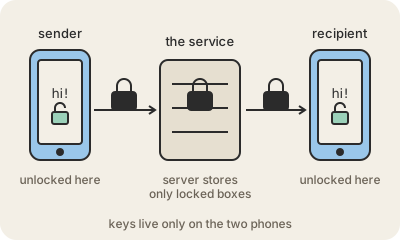
El cifrado de extremo a extremo (E2EE) significa que un mensaje se cifra en tu teléfono y se descifra solo en el teléfono de quien lo recibe. La empresa que lo transporta (WhatsApp, Signal, Apple para iMessage) guarda y reenvía bytes revueltos que no puede leer, porque las claves existen únicamente en los dos dispositivos. Esa es la diferencia con el HTTPS común, que protege el viaje hasta el servidor pero deja que el servidor lea todo cuando llega.
Funciona con criptografía de clave pública: cada dispositivo publica una clave pública, y tu teléfono usa la clave pública del destinatario para cerrar el mensaje de modo que solo su clave privada lo abra. El protocolo Signal, que usan Signal, WhatsApp y otros, agrega un truco: las claves rotan con cada mensaje, así que ni una clave robada más adelante puede abrir conversaciones viejas.
Los límites importan. El E2EE oculta el contenido, no los metadatos: el servicio igual sabe quién habla con quién, cuándo y cuánto. No sirve de nada si el teléfono mismo está comprometido, si alguien saca una captura del chat, o si el backup del chat en la nube no está cifrado de la misma forma (revisá esa opción; suele ser el punto débil). Y cuando un gobierno pide una 'puerta trasera' para investigadores, la respuesta técnica es que una puerta para uno es una puerta para cualquiera que la encuentre.
En la práctica: tu app de chat seguramente ya lo tiene activado; lo que vale la pena revisar es el backup cifrado. Para el correo electrónico el E2EE es raro e incómodo, así que tratá al email como una postal.
Para quedarse
- Se cifra en un dispositivo y se descifra en el otro; el servicio nunca tiene la clave.
- HTTPS protege el camino hasta el servidor; el E2EE también protege del servidor.
- Oculta el contenido, no quién habla con quién ni cuándo.
- Los backups en la nube sin cifrar son el hueco habitual; revisá esa opción.