AWS WAF
Un filtro delante de tu sitio que lee cada pedido y frena los malintencionados.
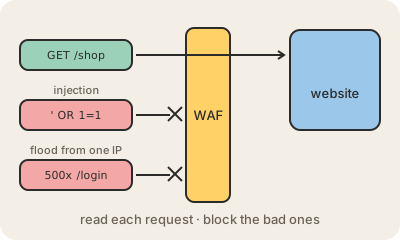
Un firewall común mira direcciones y puertos: quién se conecta y a qué puerta. Un firewall de aplicaciones web (WAF, por sus siglas en inglés) mira adentro del pedido web: la URL, los encabezados, los campos de un formulario. AWS WAF es ese filtro en AWS. Lo ponés delante de Amazon CloudFront, de un balanceador de carga o de Amazon API Gateway, y cada pedido se compara con tus reglas antes de llegar a tu app.
Las reglas viven en una web ACL y pueden ser tan simples o tan finas como necesites. Bloquear pedidos que intentan inyección SQL (meter comandos de base de datos en un buscador) o cross-site scripting. Limitar a cada dirección IP a cierta cantidad de pedidos cada pocos minutos, lo que frena scrapers burdos y bots que prueban contraseñas. Permitir solo algunos países, o bloquear direcciones conocidas por malas. Cada regla dice permitir, bloquear o solo contar, así podés probar una regla antes de aplicarla en serio.
No tenés que escribir todo vos: AWS y empresas de seguridad publican grupos de reglas administrados que cubren ataques comunes y se mantienen actualizados. WAF no arregla los bugs de tu código, pero te da tiempo: ataja en la puerta los ataques previsibles mientras llega el arreglo de verdad.
Para quedarse
- Inspecciona pedidos web (capa 7), no solo direcciones y puertos.
- Se pone delante de CloudFront, balanceadores de carga y API Gateway.
- Las reglas pueden frenar inyecciones, limitar pedidos por IP o filtrar por país.
- Los grupos de reglas administrados dan protección lista y mantenida.