Shadow IT
Apps y servicios que la gente usa para trabajar sin que se entere el área de IT.
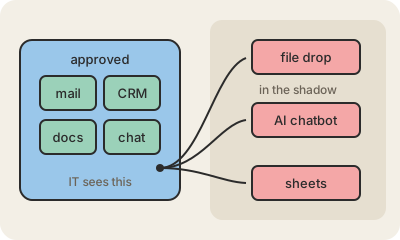
El shadow IT (TI en la sombra) es cualquier software, servicio en la nube o dispositivo que se usa para trabajar por fuera de la lista oficial aprobada. Un equipo de ventas que sigue sus negocios en una app de planillas personal, una diseñadora que manda archivos de clientes por un sitio gratis de transferencias, un gerente que contrata una herramienta de proyectos con la tarjeta corporativa: nada de eso es malicioso, y casi siempre arranca porque la herramienta oficial es lenta o directamente no existe. El problema es que el equipo de seguridad no puede proteger lo que no sabe que existe.
Los riesgos son concretos. Datos de la empresa terminan en cuentas con una contraseña repetida y sin 2FA. Cuando alguien se va, se lleva su cuenta personal con la lista de clientes adentro. Nadie revisa si el servicio cumple con las obligaciones legales sobre datos personales. Y nadie recibe el aviso cuando ese servicio sufre una filtración de datos. El SaaS lo hizo facilísimo: cualquiera con un mail se registra en un minuto, sin instalar nada.
La versión más nueva es la shadow AI (IA en la sombra): empleados que pegan documentos, código o datos de clientes en chatbots públicos. En 2023 Samsung restringió el uso de herramientas de IA generativa después de que unos ingenieros pegaran código fuente interno en ChatGPT. Prohibir todo casi nunca funciona; la gente encuentra la vuelta. Lo que hacen la mayoría de las empresas es descubrir qué se está usando (con logs de red, rendiciones de gastos o herramientas llamadas CASB), ofrecer alternativas aprobadas que de verdad sirvan, y conectarlas al inicio de sesión único para que el acceso se corte cuando la persona se va.
Para quedarse
- Suele ser bienintencionado, no malicioso.
- IT no puede proteger, respaldar ni dar de baja lo que no ve.
- La shadow AI es el mismo problema con chatbots y datos sensibles.
- Herramientas aprobadas buenas funcionan mejor que prohibir todo.