Amazon Inspector
Un servicio de AWS que revisa sin parar tus servidores y código buscando vulnerabilidades.
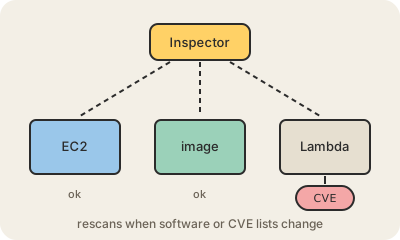
Amazon Inspector es el servicio de gestión de vulnerabilidades de AWS. Mira el software que corre en tu cuenta y lo compara contra bases de datos de agujeros de seguridad conocidos, los CVE. Si un servidor tiene una versión vieja de una biblioteca con una falla publicada, Inspector te avisa.
Descubre solo qué tiene que escanear: instancias de EC2, imágenes de contenedores guardadas en Amazon ECR y funciones Lambda. No programás escaneos. Vuelve a revisar cuando algo cambia, por ejemplo si se instala un paquete nuevo, o cuando se publica un CVE nuevo que afecta software que ya tenés corriendo. En EC2 además revisa la exposición de red y marca, por ejemplo, un puerto abierto a internet que probablemente no debería estarlo.
Cada problema se convierte en un hallazgo (finding) con el recurso afectado, un puntaje de severidad y cómo arreglarlo, casi siempre a qué versión actualizar. Cuando parcheás, Inspector se da cuenta y cierra el hallazgo. Sus resultados también llegan a AWS Security Hub, donde se cruzan con otras señales.
Para quedarse
- Escanea instancias de EC2, imágenes de contenedores en ECR y funciones Lambda.
- Vuelve a escanear solo cuando cambia el software o aparece un CVE nuevo.
- Cada hallazgo trae severidad y una corrección sugerida.
- Cierra el hallazgo por su cuenta cuando la vulnerabilidad queda parcheada.