Amazon GuardDuty
Un servicio de AWS que vigila la actividad de tu cuenta y avisa si ve señales de ataque.
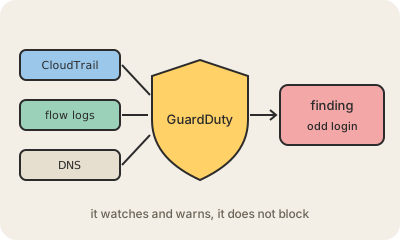
Amazon GuardDuty es un servicio de detección de amenazas para AWS. Apenas lo activás, empieza a leer los registros de actividad que tu cuenta ya genera, como los eventos de CloudTrail (quién llamó a qué API), los VPC flow logs (qué máquinas hablaron con cuáles) y las consultas DNS, y busca patrones que indiquen que algo anda mal. Para arrancar no tenés que instalar agentes ni escribir reglas.
Cuando encuentra algo sospechoso crea un hallazgo (finding): un reporte corto con un tipo, una severidad y los recursos involucrados. Por ejemplo, claves de acceso usadas desde un país raro, una instancia de EC2 que habla con un servidor conocido de minería de criptomonedas, malware en un archivo subido a S3, o una seguidilla de pasos chicos que juntos parecen un atacante moviéndose por la cuenta. Combina listas de direcciones IP y dominios maliciosos conocidos con machine learning que aprende qué es normal para vos.
GuardDuty solo detecta; no bloquea. Lo habitual es mandar sus hallazgos a un canal de alertas o a una automatización que reaccione, por ejemplo desactivando una clave filtrada. Complementa, no reemplaza, unos buenos permisos de IAM, AWS WAF delante de las aplicaciones web y AWS Config para revisar configuraciones.
Para quedarse
- Detecta amenazas analizando los logs que tu cuenta de AWS ya genera.
- Cada detección es un hallazgo con tipo, severidad y recursos afectados.
- Usa listas de amenazas conocidas y machine learning sobre tu comportamiento normal.
- Avisa pero no bloquea: la respuesta la decidís o la automatizás vos.