AWS Config
Un servicio de AWS que registra cómo están configurados tus recursos y los revisa.
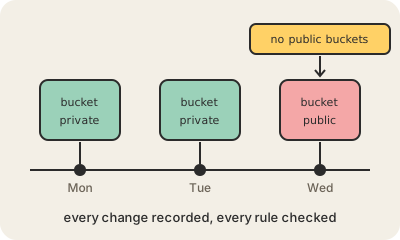
AWS Config lleva un inventario de los recursos de tu cuenta de AWS, como instancias de EC2, buckets de S3, grupos de seguridad o VPC, y registra cada cambio en su configuración a lo largo del tiempo. Podés mirar cualquier recurso y ver cómo estaba el martes pasado, quién lo cambió (enlazando con CloudTrail) y con qué otros recursos está conectado.
Sobre ese historial agregás reglas. Una regla describe cómo debería estar configurado algo: "los buckets de S3 no pueden ser públicos", "los volúmenes de EBS tienen que estar cifrados", "solo estos tipos de instancia". Config evalúa tus recursos contra las reglas cada vez que cambian y marca cada uno como conforme o no conforme. AWS trae muchas reglas administradas listas para usar, y también podés escribir las tuyas. Un conjunto de reglas para una norma se puede desplegar junto como un paquete de conformidad (conformance pack).
Importa porque en la nube los recursos cambian todo el tiempo y mucha gente puede tocarlos. Los auditores piden "demostrá que esto estuvo cifrado todo el año", y el equipo de seguridad quiere enterarse al minuto si alguien dejó una base de datos abierta a internet. Config responde las dos cosas. También puede disparar correcciones automáticas, pero su trabajo principal es registrar y evaluar.
Para quedarse
- Inventario más historial de cambios de la configuración de tus recursos de AWS.
- Las reglas marcan cada recurso como conforme o no conforme.
- Los paquetes de conformidad agrupan reglas para una norma o política.
- Sirve para auditorías, controles de seguridad y detectar cambios riesgosos rápido.