AWS CloudTrail
El libro de registro de una cuenta de AWS: quién hizo qué, cuándo y desde dónde.
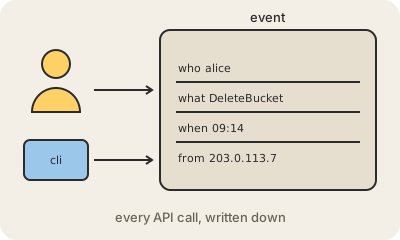
Todo lo que pasa en AWS, ya sea que alguien haga clic en la consola, que un script corra un comando o que un servicio actúe solo, es una llamada a una API. CloudTrail registra esas llamadas. Cada evento dice quién la hizo (qué usuario o rol), qué hizo (DeleteBucket, RunInstances), sobre qué recurso, cuándo, desde qué dirección IP, y si salió bien.
Ese registro responde las preguntas que aparecen cuando algo sale mal. ¿Quién borró esta base de datos? ¿Cuándo se abrió esta regla del firewall a internet? ¿Alguien usó la clave de acceso que se filtró, y para qué? Los equipos de seguridad además conectan CloudTrail a sus alertas, para que una acción delicada, como apagar los logs o crear un usuario administrador nuevo, dispare una alarma en el momento.
Viene prendido por defecto: la consola muestra el historial reciente de acciones de administración (más o menos los últimos 90 días) sin costo. Para guardar los eventos más tiempo, o para registrar actividad más fina como cada lectura de archivos en Amazon S3, creás un trail que manda los logs a un bucket de S3, o usás CloudTrail Lake para guardarlos y consultarlos con SQL. Muchas empresas mandan los trails de todas sus cuentas a una sola cuenta blindada, para que un intruso no pueda borrar sus propias huellas.
Para quedarse
- Registra llamadas a la API: quién, qué, sobre qué recurso, cuándo, desde dónde y con qué resultado.
- El historial reciente de eventos de administración está disponible por defecto.
- Un trail guarda los eventos a largo plazo en Amazon S3; CloudTrail Lake permite consultarlos con SQL.
- Clave para auditorías, investigación de incidentes y cumplimiento normativo.