Amazon VPC
Tu propio pedazo privado de la red de AWS, con paredes que dibujás vos.
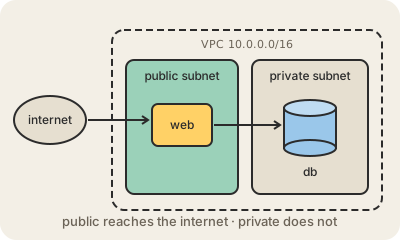
Amazon VPC (Virtual Private Cloud) es el servicio que te da una red aislada adentro de AWS. Todo lo que lanzás, un servidor Amazon EC2, una base Amazon RDS, un contenedor, vive dentro de una VPC, con su propio rango de direcciones IP privadas al que nadie más en AWS puede llegar.
Adentro de la VPC recortás subredes: bloques más chicos de direcciones, cada uno atado a una zona de disponibilidad. Una subred pública tiene ruta hacia internet; una privada no. Los security groups funcionan como un Firewall alrededor de cada máquina y dicen qué puertos se pueden alcanzar y desde dónde. Las tablas de ruteo deciden a dónde sigue el tráfico.
Un armado típico: un balanceador de carga en una subred pública, los servidores de la aplicación en una privada, y la base de datos en otra privada con la que solo esos servidores pueden hablar. Aunque alguien averigüe la dirección de la base, no hay camino hasta ahí desde afuera.
Toda cuenta de AWS trae una VPC por defecto para que arranques sin pensar en redes, pero los sistemas en producción casi siempre diseñan la suya.
Para quedarse
- Una VPC vive en una región y abarca sus zonas de disponibilidad.
- Las subredes públicas llegan a internet; las privadas no, salvo que agregues un NAT gateway.
- Los security groups son firewalls por máquina: cerrados por defecto, abrís solo lo que necesitás.
- La VPC por defecto sirve para experimentar, no para producción.