Amazon ECR
Un depósito privado en AWS para tus imágenes de contenedor, listas para desplegar.
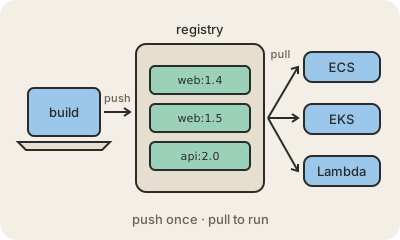
ECR (Elastic Container Registry) es donde guardás imágenes de contenedor en AWS. Una imagen es la versión empaquetada de una app: el código, las librerías y la configuración que necesita, congelados en un archivo que cualquier máquina puede correr. Antes de correrla en AWS, la imagen tiene que estar en algún lugar del que AWS la pueda ir a buscar, y ese lugar es un registro de contenedores.
El circuito es corto. Una desarrolladora o un pipeline de build arma la imagen con Docker, le pone una etiqueta de versión como web:1.4.2 y la sube (push) a un repositorio de ECR. Después Amazon ECS, Amazon EKS o AWS Lambda bajan (pull) esa versión exacta y la arrancan. El acceso se controla con IAM, así que solo las personas y los servicios que vos habilites pueden subir o bajar.
ECR también hace algo de mantenimiento: puede revisar las imágenes en busca de vulnerabilidades conocidas en el software que traen, y unas reglas de ciclo de vida pueden borrar versiones viejas solas para que el repositorio no crezca para siempre. Tiene además un lado público para compartir imágenes con cualquiera, pero la mayoría de los equipos usa ECR como la copia privada y cercana de lo que despliega.
Para quedarse
- Guarda y versiona imágenes de contenedor dentro de tu cuenta de AWS.
- Vos subís las imágenes; ECS, EKS y Lambda las bajan para correrlas.
- El acceso pasa por IAM; las imágenes son privadas por defecto.
- Puede buscar vulnerabilidades conocidas en las imágenes y borrar versiones viejas.