Amazon EKS
Kubernetes con la parte difícil, el control plane, a cargo de AWS.
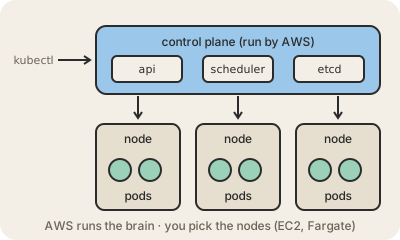
Amazon EKS (Elastic Kubernetes Service) es Kubernetes administrado en AWS. Kubernetes tiene dos mitades: el control plane (el cerebro: el API server, el scheduler y la base etcd que guarda el estado del cluster) y los nodos (las máquinas donde de verdad corren tus contenedores). EKS corre el control plane por vos, repartido en varias zonas de disponibilidad, parcheado y con backups, y expone la API estándar de Kubernetes, así que tus herramientas de siempre (kubectl, Helm, pipelines de GitOps) funcionan sin cambios.
Para los nodos elegís: grupos de nodos administrados con instancias Amazon EC2 que EKS crea y actualiza, Fargate para que los pods corran sin ningún nodo que administrar, o el autoscaler Karpenter que lanza la instancia del tamaño justo cuando hace falta. EKS también conecta Kubernetes con AWS: un pod puede tener un rol de IAM, un Service de tipo LoadBalancer se convierte en un balanceador de carga real de AWS, y un volumen persistente se convierte en un disco de Amazon EBS.
¿Por qué elegirlo en vez de Amazon ECS y Fargate? Portabilidad y ecosistema. Un equipo que ya corre Kubernetes en otro lado, o que depende de sus herramientas (operators, service meshes, Argo CD), trae sus manifiestos a EKS casi sin tocarlos. El precio es la complejidad: Kubernetes tiene muchas piezas, y las actualizaciones de versión siguen necesitando planificación de tu lado.
Ejemplo: una empresa con 40 microservicios los corre en un cluster de EKS con tres grupos de nodos (uso general, mucha memoria, y GPU para inferencia de modelos), un chart de Helm por servicio, y Argo CD desplegando cada merge a main.
Para quedarse
- AWS corre y parchea el control plane; vos elegís cómo corren los nodos: EC2, Fargate o Karpenter.
- Es Kubernetes estándar: la misma API, las mismas herramientas, manifiestos portables.
- Integración profunda con AWS: roles de IAM para pods, balanceadores, volúmenes EBS y EFS.
- Más flexible que ECS, y bastante más para aprender y operar.