AWS Global Accelerator
IPs fijas que suben a tus usuarios a la red de AWS cerca de ellos y los llevan a una región sana.
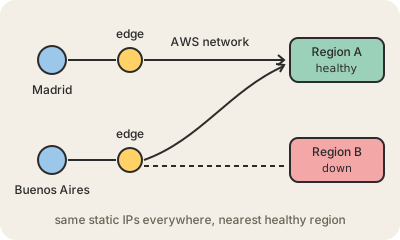
AWS Global Accelerator le da a tu aplicación un par de direcciones IP estáticas, dos IPv4 por defecto, que se anuncian con anycast desde las edge locations de AWS en todo el mundo. Un usuario en Madrid y otro en Buenos Aires se conectan a las mismas IPs, pero cada uno entra a AWS por un borde cercano. De ahí, el tráfico viaja por la red global privada de AWS hasta tus servidores en vez de cruzar muchos saltos de internet pública, lo que suele significar menos jitter y menos paquetes perdidos.
Detrás de las IPs ponés endpoints: balanceadores de carga ALB o NLB, instancias de EC2 o Elastic IPs, en una o varias regiones. En un acelerador estándar, Global Accelerator chequea su salud y manda a cada usuario a la región sana más cercana, y con el traffic dial podés bajar el porcentaje de tráfico que recibe una región. Si se cae una región, el tráfico pasa a la siguiente región sana y los clientes siguen usando las mismas IPs, sin esperar que se propague un cambio de DNS. Un acelerador de enrutamiento personalizado (custom routing), en cambio, asigna usuarios a una instancia y un puerto puntuales, algo que usan los servidores de juegos multijugador para juntar jugadores en la misma partida.
Trabaja a nivel TCP y UDP y no guarda nada en caché, que es la gran diferencia con Amazon CloudFront. CloudFront es para contenido HTTP que se puede cachear cerca del usuario; Global Accelerator es para cualquier tráfico TCP o UDP, como juegos, VoIP o APIs, que necesita IPs estables y un failover rápido entre regiones.
Para quedarse
- Da IPs estáticas anycast, dos IPv4 por defecto, que quedan con el acelerador mientras exista.
- El tráfico entra a AWS por el borde más cercano y viaja por la red global de AWS.
- Los chequeos de salud pasan usuarios a otra región sin cambios de DNS.
- Sirve para TCP y UDP y no cachea; para caché HTTP está CloudFront.