Respuesta a incidentes
El plan ensayado que sigue una organización cuando un ataque pasa de verdad.
La respuesta a incidentes es todo lo que hace una empresa desde que sospecha de un incidente de seguridad (ransomware en una notebook, una contraseña robada usada a las 3 de la mañana, datos de clientes a la venta) hasta que todo vuelve a la normalidad y la lección queda por escrito. La palabra clave es plan: a quién se llama, quién puede apagar un servidor, quién habla con los abogados, los clientes y la prensa. Decidir eso en plena crisis es la receta para que un incidente chico se vuelva grande.
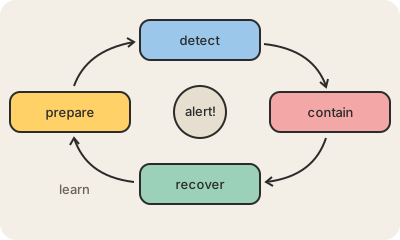
La guía clásica es la NIST SP 800-61, que describe un ciclo. Preparación: contactos, herramientas, backups y simulacros antes de que pase nada. Detección y análisis: alertas de un SIEM o de un EDR, y entender qué pasó de verdad y hasta dónde llegó. Contención, erradicación y recuperación: aislar las máquinas infectadas, resetear credenciales, sacar al atacante y restaurar sistemas limpios. Actividad posterior: un postmortem que vuelve a alimentar la preparación. La revisión de 2025 de la guía conecta este ciclo con el Cybersecurity Framework 2.0 de NIST.
Las organizaciones grandes tienen un equipo dedicado, muchas veces llamado CSIRT, que suele trabajar junto al centro de operaciones de seguridad; las más chicas contratan a una empresa externa con un acuerdo previo, a veces a través de su ciberseguro. Hay dos detalles que importan más de lo que parece: la evidencia (logs, imágenes de disco) se tiene que preservar antes de borrar los equipos, y la ley pone plazos. Con el RGPD europeo, por ejemplo, una filtración de datos personales en general se tiene que notificar a la autoridad dentro de las 72 horas de haberla detectado.
Para quedarse
- El plan se escribe y se ensaya antes de cualquier ataque.
- Fases típicas: preparar, detectar, contener y recuperar, aprender.
- Hay que preservar logs y evidencia antes de borrar nada.
- Leyes como el RGPD ponen plazos para avisar de una filtración.
Para seguir leyendo
- ¿Qué es la respuesta a incidentes? (IBM)
- NIST SP 800-61 Rev. 3: recomendaciones de respuesta a incidentes (en inglés)
- Gestión de incidentes (NCSC del Reino Unido, en inglés)