Honeypot
Un blanco falso puesto a propósito para atraer atacantes, detectarlos y ver qué hacen.
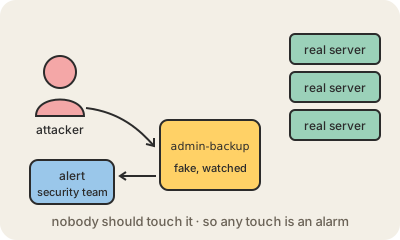
Un honeypot (literalmente, tarro de miel) es una computadora, un servicio o un archivo que parece real y valioso pero existe solo para que lo ataquen. Ningún usuario legítimo tiene motivo para tocarlo, así que cualquier conexión es sospechosa por definición. Eso lo vuelve una alarma muy silenciosa y muy confiable: en lugar de revisar millones de eventos normales buscando un intruso, esperás a que alguien muerda el anzuelo.
Algunos honeypots son herramientas de investigación. Un equipo de seguridad deja en internet un servidor débil a propósito y registra todo lo que pasa: qué contraseñas prueban los bots, qué malware instalan, qué comandos tipea un atacante humano. Muchos de los informes que leés sobre botnets nuevas salen de este tipo de trampas. Una red de honeypots se llama honeynet.
Dentro de las empresas el objetivo es enterarse temprano. Un servidor falso con un nombre como payroll-db o admin-backup, una cuenta de administrador falsa, o un honeytoken (también llamado canary token): una contraseña, una API key o un documento falsos, puestos donde solo un intruso miraría. Si alguien llega a usarlo o abrirlo, le salta una alerta directo al equipo de seguridad. Los honeypots tienen que estar aislados para que el atacante no los use de trampolín, y solo atrapan a quien viene a curiosear, así que complementan las defensas normales, no las reemplazan.
Para quedarse
- Un señuelo sin ningún uso legítimo: quien lo toca pasa a ser sospechoso.
- Los honeypots de investigación estudian atacantes; los de empresa dan la alarma temprano.
- Los honeytokens son credenciales o archivos falsos que avisan cuando alguien los usa o abre.
- Tienen que estar aislados, y solo atrapan a quien sale a buscar.