Clave de API
Un texto secreto que identifica a tu app cuando llama a la API de otro.
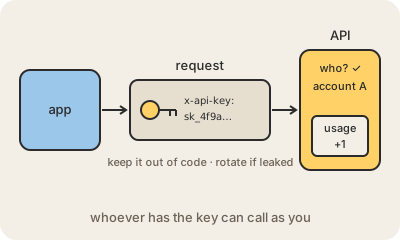
Una clave de API (API key) es un texto largo, con pinta de aleatorio, algo como sk_live_4f9a…, que un servicio te da para que tu programa use su API. Cada pedido que manda tu código incluye la clave, casi siempre en un encabezado, y el servicio la usa para saber quién llama: a qué cuenta facturar, qué límites aplican y qué puede hacer ese llamador.
Como quien tiene la clave puede actuar como vos, funciona igual que una contraseña. Si se filtra, un desconocido puede inflarte la factura de una API paga de IA o de mapas, leer tus datos o mandar mensajes en tu nombre. La filtración más común es una clave escrita directamente en el código y subida a un repositorio público de GitHub; hay bots que buscan exactamente eso y la encuentran en minutos.
De ahí salen los buenos hábitos. Guardá las claves fuera del código, en variables de entorno o en un gestor de secretos como AWS Secrets Manager. Nunca pongas una clave secreta en el código de un sitio web o de una app móvil, porque cualquiera puede leerla ahí; llamá a la API desde tu servidor. Dale a cada clave solo los permisos que necesita, usá claves distintas para pruebas y producción, y rotalas: creás una nueva, cambiás a esa y revocás la vieja. Las claves identifican a un programa; para actuar en nombre de una persona, los servicios usan tokens de OAuth.
Para quedarse
- Identifica a la app que llama y a su cuenta, muchas veces para facturar y poner límites.
- Tratala como una contraseña: cualquiera que la tenga puede usarla.
- Guardala en variables de entorno o en un gestor de secretos, nunca en el código.
- Si se filtra, revocala y creá una nueva enseguida.
Para seguir leyendo
- ¿Qué es una clave de API? (AWS)
- Administrar claves de API (documentación de Google Cloud)
- Secrets Management Cheat Sheet (OWASP, en inglés)