DDoS
Tirar un sitio inundándolo con más tráfico del que puede aguantar.
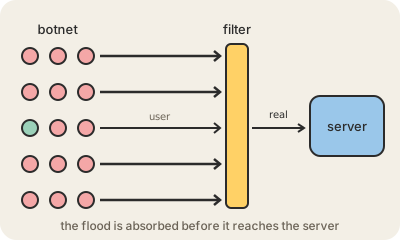
Un ataque DDoS (distributed denial of service, denegación de servicio distribuida) no entra a ningún lado: entierra un sitio o un servicio bajo tantos pedidos que los usuarios reales no logran pasar. Todo servidor, enlace y router tiene un límite; si le mandás suficiente tráfico, se pone lentísimo o se cae. 'Distribuido' quiere decir que la avalancha llega desde miles o millones de máquinas a la vez, así que bloquear una dirección IP no sirve de nada.
Esas máquinas suelen ser una botnet: computadoras, routers, cámaras de seguridad y otros dispositivos infectados con malware y controlados a distancia, casi siempre sin que sus dueños se den cuenta. El atacante, o alguien que le alquila la botnet por hora, les ordena a todos mandar tráfico al mismo objetivo. Algunos ataques llenan el caño de la red con puro volumen; otros son más sutiles y mandan pedidos que parecen normales pero que al servidor le cuesta mucho responder, como búsquedas o inicios de sesión repetidos.
La defensa es sobre todo tamaño y filtrado. Servicios como AWS Shield o Cloudflare se ponen delante del sitio, repartidos en centros de datos de todo el mundo, así la avalancha la absorbe una red mucho más grande que cualquier ataque, y sistemas de scrubbing (depuración) separan el tráfico de los bots del de las personas. Una CDN ayuda por sí sola, porque las páginas en caché se sirven desde el borde sin tocar el origen. Los ataques se usan para extorsionar, protestar o distraer mientras pasa otra cosa.
Para quedarse
- Un DDoS satura un servicio con tráfico; no roba nada, lo deja inutilizable.
- El tráfico sale de una botnet de dispositivos infectados, así que bloquear una dirección no alcanza.
- La protección viene de redes enormes que absorben y filtran la avalancha antes de que te llegue.
- Algunos ataques usan puro volumen; otros, pedidos baratos de mandar y caros de responder.