Control de acceso basado en roles
Dar permisos a roles de trabajo y después asignar personas a esos roles.
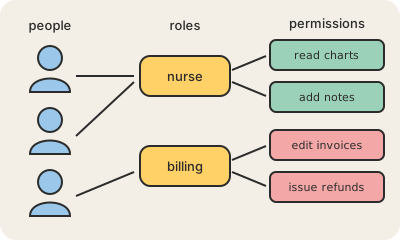
El control de acceso basado en roles, o RBAC, organiza quién puede hacer qué alrededor de roles que copian los puestos de trabajo: "enfermería", "facturación", "admin", "auditor de solo lectura". Los permisos (leer historias clínicas, hacer reembolsos, borrar usuarios) se le asignan al rol, y a cada persona se le dan uno o más roles. Cuando Ana entra a facturación, recibe el rol de facturación y al toque tiene exactamente lo mismo que sus compañeros. Cuando se pasa a otro equipo, cambiarle el rol le saca el acceso viejo.
La alternativa, dar permisos persona por persona, funciona con cinco empleados y se vuelve un caos con quinientos. La gente va acumulando accesos a medida que cambia de puesto, nadie se acuerda por qué fulano puede exportar la base de clientes, y cada auditoría es arqueología. Con RBAC, la pregunta "¿quién puede tocar los sueldos?" se responde mirando un solo rol. Además vuelve práctico el mínimo privilegio: cada rol tiene solo lo que ese trabajo necesita.
RBAC aparece por todos lados: los niveles "Lector", "Editor" y "Propietario" de un documento compartido, las consolas de administración de los sistemas de gestión, los roles de Kubernetes y los sistemas de permisos de la nube como IAM. NIST publicó un modelo de referencia a principios de los 2000 que terminó siendo estándar. Su punto débil es la rigidez: cuando las reglas dependen del contexto ("solo pacientes de tu sector, solo en tu turno"), los equipos terminan creando decenas de roles casi iguales o pasan al control de acceso basado en atributos (ABAC), que decide según propiedades del usuario, del recurso y del momento.
Para quedarse
- Los permisos van a los roles; las personas reciben roles.
- Cambiar de puesto es cambiar de rol, no tocar decenas de permisos.
- Hace manejables el mínimo privilegio y las auditorías.
- Cuando las reglas dependen del contexto, el paso siguiente suele ser ABAC.
Para seguir leyendo
- Control de acceso basado en roles en Wikipedia
- ¿Qué es el control de acceso basado en roles (RBAC)? (IBM)
- Proyecto Role Based Access Control (NIST, en inglés)