Rate limiting
Ponerle un tope a cuántas solicitudes puede hacer alguien en cierto tiempo.
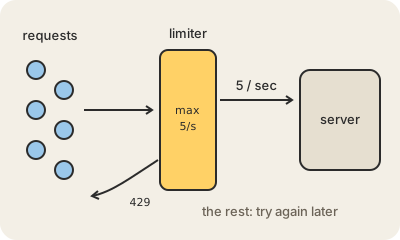
El rate limiting (limitación de solicitudes) es una regla del tipo "como mucho 100 solicitudes por minuto por usuario" que aplica un servidor o una API. Lo que entra por debajo del límite pasa normal. Lo que se pasa, se rechaza, casi siempre con el código HTTP 429 Too Many Requests y muchas veces con un header Retry-After que dice cuándo volver a probar.
Protege para varios lados a la vez. Frena los ataques que dependen del volumen, como un ataque de fuerza bruta contra un formulario de login o un scraper que se quiere copiar un catálogo entero. Evita que un script con un bug o un cliente glotón se coma la capacidad que comparten todos. Y es la forma en que las API pagas hacen cumplir sus planes: el plan gratis tiene menos llamadas por hora que el pago, contadas por API key.
Por dentro hay unos pocos algoritmos clásicos. La ventana fija cuenta solicitudes por minuto calendario. La ventana deslizante suaviza el pico que se arma en el borde de cada minuto. El token bucket (balde de fichas) recarga fichas a ritmo constante y cada solicitud gasta una: permite ráfagas cortas pero limita el promedio. El límite se puede contar por usuario, por API key o por dirección IP. Solo no alcanza para parar un DDoS grande, que llega desde miles de direcciones, pero es una primera defensa barata.
Para quedarse
- Pasado el límite, el servidor suele responder 429 Too Many Requests.
- El límite se cuenta por usuario, por API key o por IP.
- Token bucket y ventana deslizante son los algoritmos más comunes.
- Un buen cliente espera y reintenta en vez de insistir más fuerte.
Para seguir leyendo
- Rate limiting en Wikipedia (en inglés)
- 429 Too Many Requests (MDN, en inglés)
- Guía de denegación de servicio (OWASP, en inglés)