Typosquatting
Registrar nombres mal escritos de sitios o paquetes reales para cazar errores de tipeo.
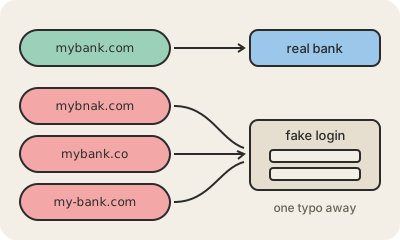
El typosquatting es registrar un nombre de dominio que está a un error de distancia de uno popular: dos letras invertidas (mybnak.com), una letra de menos, otra terminación (.co en vez de .com) o un guion de más. La gente que tipea mal la dirección, o que mira un link demasiado rápido, cae en un sitio que controla el atacante. Es una forma de ciberocupación, la práctica más amplia de registrar nombres que se cuelgan de una marca ajena.
Lo que te espera del otro lado varía. Muchas veces es solo una página llena de publicidad que cobra por visita. Peor: puede ser una copia perfecta del login real que se queda con tu contraseña, una descarga de malware, o un dominio desde el que se mandan correos de phishing que parecen de la empresa verdadera. Algunas imitaciones van más lejos y usan letras de otros alfabetos que se ven idénticas, como una "а" cirílica en lugar de una "a" latina; esa variante se llama ataque homógrafo.
El mismo truco funciona con programadores. Los atacantes publican paquetes en registros como npm o PyPI con nombres parecidos a otros populares, esperando que alguien tipee mal el comando de instalación. En 2017, por ejemplo, npm eliminó un paquete llamado crossenv, imitación de cross-env, que le mandaba a su autor las variables de entorno del desarrollador. Por eso el typosquatting es una puerta de entrada habitual para un ataque a la cadena de suministro. Defensas: las empresas registran ellas mismas las variantes obvias de su nombre, los navegadores y filtros de correo marcan las imitaciones, y vos podés usar favoritos o un gestor de contraseñas, que no autocompleta en el dominio equivocado.
Para quedarse
- Apuesta a los errores de tipeo y a las miradas rápidas.
- Los sitios imitación muestran publicidad, logins falsos o malware.
- Los paquetes mal escritos en npm o PyPI apuntan a programadores.
- Los favoritos y los gestores de contraseñas ayudan a evitarlo.