Sandboxing
Correr un programa en una caja cerrada para que no pueda dañar nada afuera.
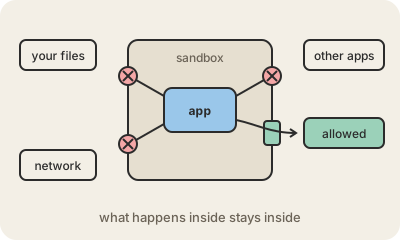
El sandboxing consiste en ejecutar un software dentro de un espacio restringido, el sandbox (entorno aislado), donde solo puede tocar lo que se le dio de forma explícita. No puede leer tus otros archivos, hablar con otros programas ni cambiar el sistema, salvo por una puerta angosta y controlada. Si el programa tiene un error o es malicioso, el daño queda adentro de la caja.
Usás sandboxes todo el día sin darte cuenta. Tu navegador corre cada sitio web en su propio proceso aislado, así una página maliciosa que aprovecha un bug igual no puede leer tus documentos. Las apps del celular también viven en sandboxes, y por eso una app tiene que pedirte permiso antes de ver tus fotos, tus contactos o tu ubicación. Los contenedores y las máquinas virtuales son sandboxes a mayor escala: aíslan aplicaciones enteras dentro de un servidor compartido.
Los equipos de seguridad también usan sandboxes a propósito: los adjuntos sospechosos se abren en un entorno descartable para ver qué hacen antes de que alguien los abra de verdad. Y ahora importa más por la IA: cuando un asistente escribe y ejecuta código, normalmente lo hace en un sandbox, para que un error no pueda borrar ni filtrar nada importante. Igual no son perfectos. Los atacantes buscan "escapes del sandbox", bugs que rompen las paredes, así que las paredes también necesitan actualizaciones.
Para quedarse
- Un sandbox limita lo que un programa puede ver y tocar a lo que se le dio explícitamente.
- Los navegadores, las apps del celular, los contenedores y las máquinas virtuales dependen de esto.
- Se usa para examinar archivos sospechosos sin riesgo y para correr código generado por IA.
- Los bugs que permiten salir de un sandbox son graves, así que también necesita actualizaciones.
Para seguir leyendo
- Sandbox (seguridad informática) en Wikipedia
- El sandbox de Chromium (documento de diseño, en inglés)